 14 jam yang lalu
Kita tahu bahwa BitLocker selama ini menjadi salah satu fitur keamanan jagoan Windows untuk melindungi info melalui drive encryption, namun rupanya seorang peneliti keamanan menyatakan telah menemukan celah zero-day berjulukan FastUnlock nan memungkinkan hacker melewati lock screen sekaligus mengakses info pada perangkat Windows 11 nan sudah dilindungi BitLocker.
Tapi kok bisa? mari kita bahas. Jadi Exploit ini pertma kali ditemukan oleh Abdelhamid Naceri, peneliti keamanan nan juga dikenal dengan nama MSNightmare, dan menariknya, celah tersebut diklaim tetap bisa dieksploitasi pada Windows 11 26H2 dengan pembaruan keamanan November 2026.
Memanfaatkan Windows Narrator untuk Melewati Lock Screen
Menurut peneliti tersebut, FastUnlock memanfaatkan langkah Windows Narrator menangani user interface ketika perangkat berada dalam kondisi terkunci, masalahnya, beberapa komponen interface Narrator diduga tetap melangkah dalam konteks akun unik berjulukan WsiAccount, sehingga memungkinkan penyerang menjalankan kode dari lock screen.
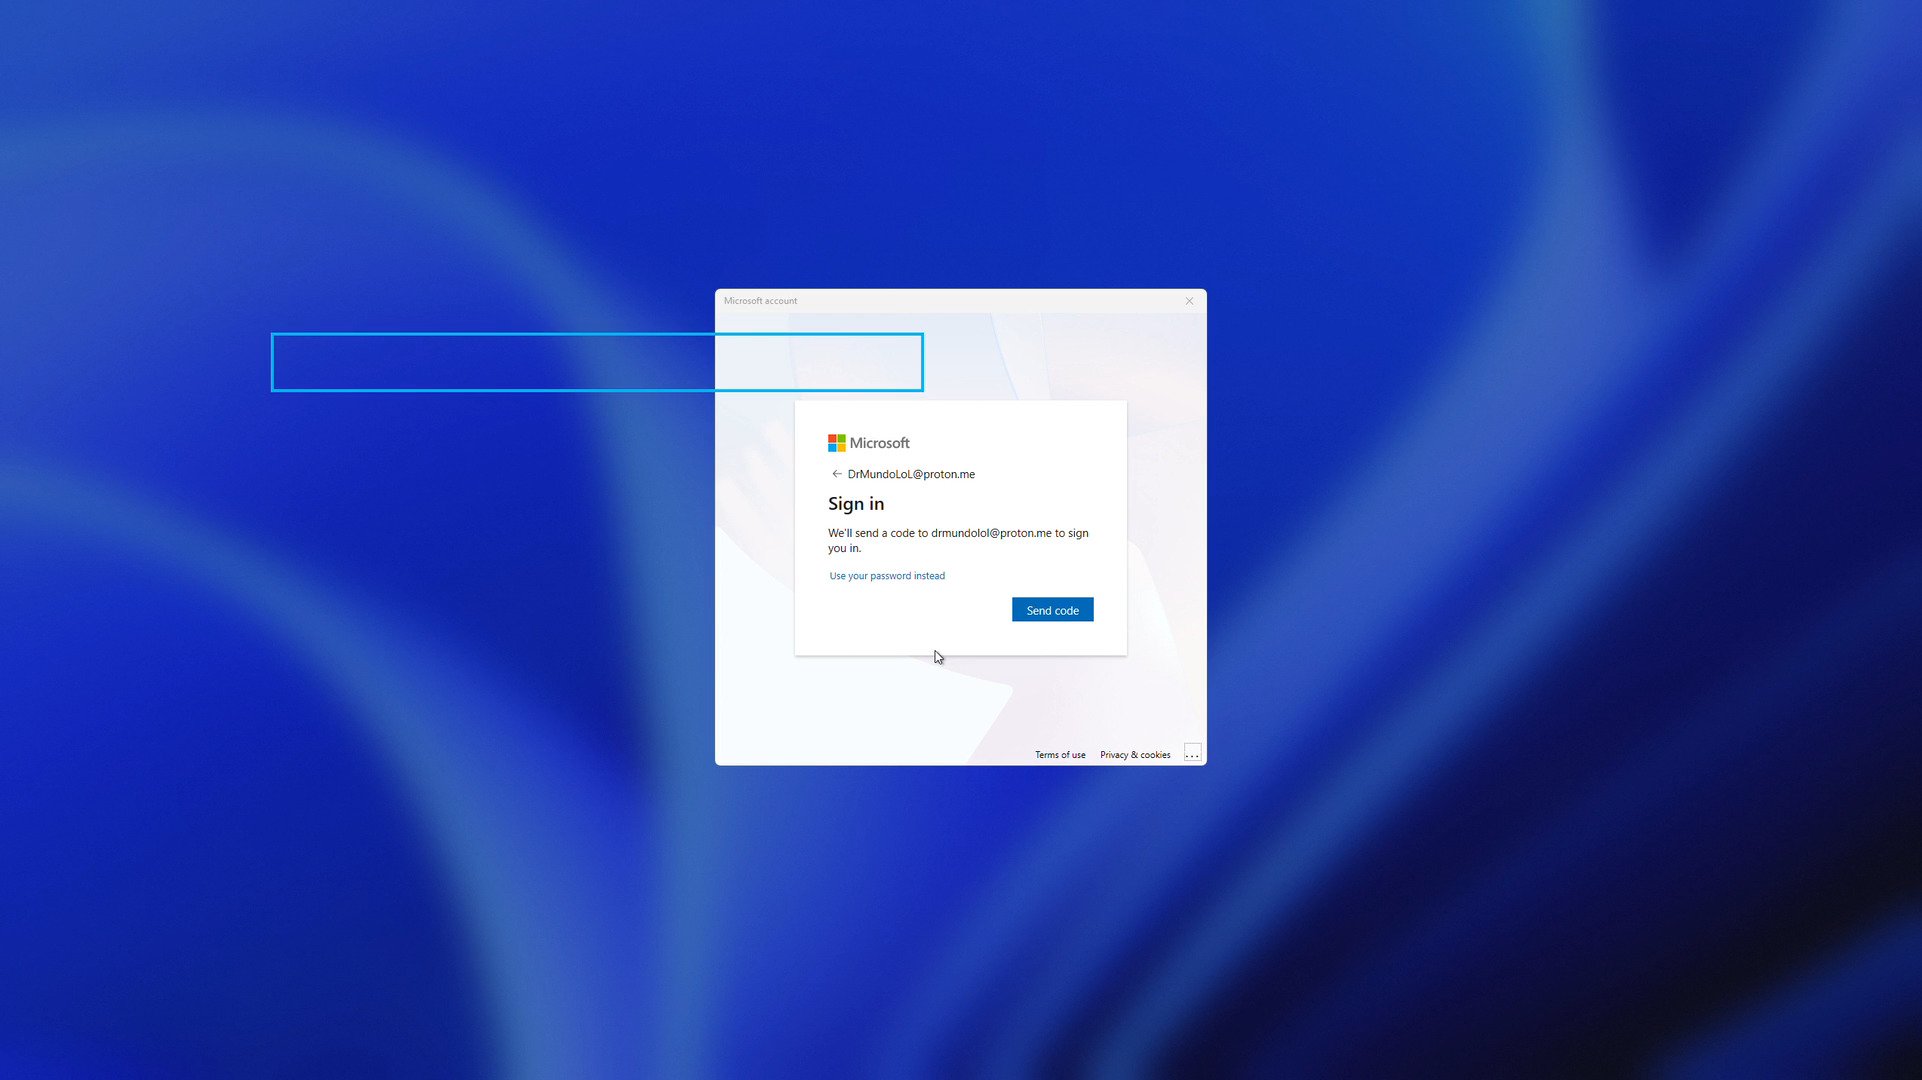
Naceri menyatakan hanya memerlukan sekitar lima menit untuk membobol perangkat nan sudah sepenuhnya dienkripsi menggunakan BitLocker, namun ada beberapa syarat nan perlu diperhatikan.
Hacker alias penyerang kudu mempunyai akses bentuk ke perangkat dan setidaknya terdapat satu akun nan terhubung dengan akun online Microsoft. Dan menariknya, menurut peneliti tersebut, perangkat nan hanya menggunakan akun lokal tidak terdampak oleh metode ini.
Microsoft Narrator Diduga Menjadi Celahnya
Nah FastUnlock sendiri memanfaatkan fitur aksesibilitas Windows nan sebenarnya dirancang untuk membantu pengguna dengan gangguan penglihatan, dimana peneliti keamanan tersebut menjelaskan bahwa masalah muncul setelah Microsoft memperbarui tampilan Narrator, tetapi diduga tidak memastikan seluruh komponen interfacenya melangkah dengan konteks keamanan nan tepat ketika lock screen aktif.
Akibatnya, jendela tertentu milik Narrator dapat diakses meskipun tidak terlihat oleh pengguna, nah kondisi ini kemudian dimanfaatkan untuk mengakses pengaturan lain dan memperoleh akses ke File Explorer serta file pengguna.
Microsoft Belum Merilis Perbaikan
Hingga laporan tersebut diterbitkan, Microsoft belum menyediakan patch untuk mengatasi kerentanan FastUnlock, dimana peneliti juga telah mempublikasikan perincian dan demonstrasi exploit melalui repository GitHub.
Bagi kita sebagai pengguna Windows 11, temuan ini tentu perlu diperhatikan, terutama jika perangkat menyimpan info krusial nan dilindungi BitLocker.
Dan untuk sementara, pastikan perangkat tidak mudah diakses secara bentuk oleh orang lain dan tunggu info resmi mengenai perbaikan dari Microsoft.
Perlu dicatat, klaim keberhasilan FastUnlock berasal dari peneliti nan mempublikasikan exploit tersebut, dan belum ada konfirmasi independen dalam laporan sumber mengenai cakupan perangkat nan terdampak maupun efektivitas exploit pada seluruh konfigurasi Windows 11.
Nah satu perihal nan cukup mengejutkan sih, akun lokal justru tidak terdampak, padahal Microsoft selalu meminta pengguna untuk menghubungkan Windows dengan akun Microsoft guna mendapatkan keamanan nan lebih baik.
Tapi gimana menurutmu? komen dibawah guys.
Via : GitHub, ThreatLocker
Catatan Penulis : WinPoin sepenuhnya berjuntai pada iklan untuk tetap hidup dan menyajikan konten teknologi berbobot secara cuma-cuma — jadi jika Anda menikmati tulisan dan pedoman di situs ini, minta whitelist laman ini di AdBlock Anda sebagai corak support agar kami bisa terus berkembang dan berbagi insight untuk pengguna Indonesia. Kamu juga bisa mendukung kami secara langsung melalui support di Saweria. Terima kasih.

Written by
Gylang Satria
Tech writer nan sehari‑hari berkutat dengan Windows 11, Linux, dan Samsung S24. Punya pertanyaan alias butuh diskusi? Tag @gylang_satria di Disqus. Untuk kolaborasi, email saja ke [email protected]
Post navigation
Previous Post



 English (US) ·
 Indonesian (ID) ·