 1 jam yang lalu
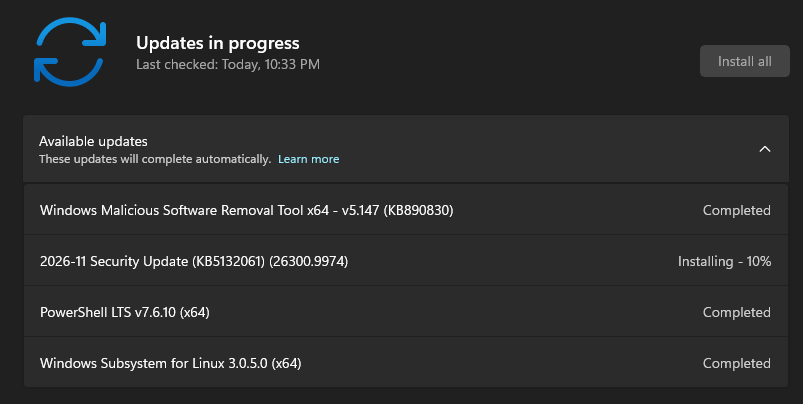
Seperti nan sudah dijelaskan dalam tulisan sebelumnya, kita tahu bahwa Microsoft kembali membawa perubahan krusial melalui pembaruan keamanan Windows 11 November 2026.
Selain menghadirkan sejumlah perbaikan keamanan, KB5132061 ternyata memperketat proses pengesahan tanda tangan digital pada skrip PowerShell, nan mana perubahan ini mungkin terdengar sepele bagi pengguna biasa. Namun, bagi pengurus sistem, tim IT, maupun pengguna nan mengandalkan PowerShell untuk otomatisasi, dampaknya bisa cukup merepotkan.
Nah pasalnya, sejumlah skrip lama nan sebelumnya sukses melewati proses verifikasi tanda tangan digital sekarang berpotensi dianggap tidak sah oleh Windows, dan menariknya perubahan ini juga menjadi salah satu bagian nan perlu diperhatikan dari pembaruan Windows November 2026, terutama setelah kita membahas PowerShell 7.7 nan sekarang tersedia secara umum dengan pedoman .NET 11.
Microsoft Memperketat Validasi Tanda Tangan PowerShell
Nah jadi kawan kawan, berasas release note KB5132061, Microsoft memperkenalkan pengesahan text encoding nan lebih ketat untuk proses penandatanganan dan verifikasi tanda tangan skrip PowerShell.
Masalah utamanya berangkaian dengan karakter alias teks nan mempunyai encoding tidak valid, khususnya malformed UTF-8, sebelum pembaruan ini, Windows tetap dapat menerima beberapa karakter dengan encoding nan tidak sesuai, dan dalam kondisi tertentu, karakter bermasalah tersebut bakal diganti ketika proses decoding berjalan sehingga skrip tetap bisa melewati proses verifikasi.
Namun, perilaku tersebut sekarang berubah, lantaran setelah pembaruan diterapkan, Windows bakal secara definitif menolak teks dengan format UTF-8 nan malformedm nan mana konsekuensinya, tanda tangan digital pada skrip nan mempunyai masalah encoding bisa kandas diverifikasi, meskipun sebelumnya skrip tersebut dianggap valid.
Dengan kata lain, masalahnya bukan selalu terletak pada sertifikat digital nan digunakan, dan isi skrip itu sendiri bisa menjadi penyebab proses verifikasi gagal.
Kenapa Skrip nan Sebelumnya Valid Bisa Menjadi NotSigned?
Untuk memahami dampaknya, kita perlu memandang sedikit langkah kerja penandatanganan skrip PowerShell, dimana PowerShell mendukung Authenticode, ialah sistem tanda tangan digital nan digunakan untuk memastikan identitas penerbit dan mendeteksi perubahan pada skrip.
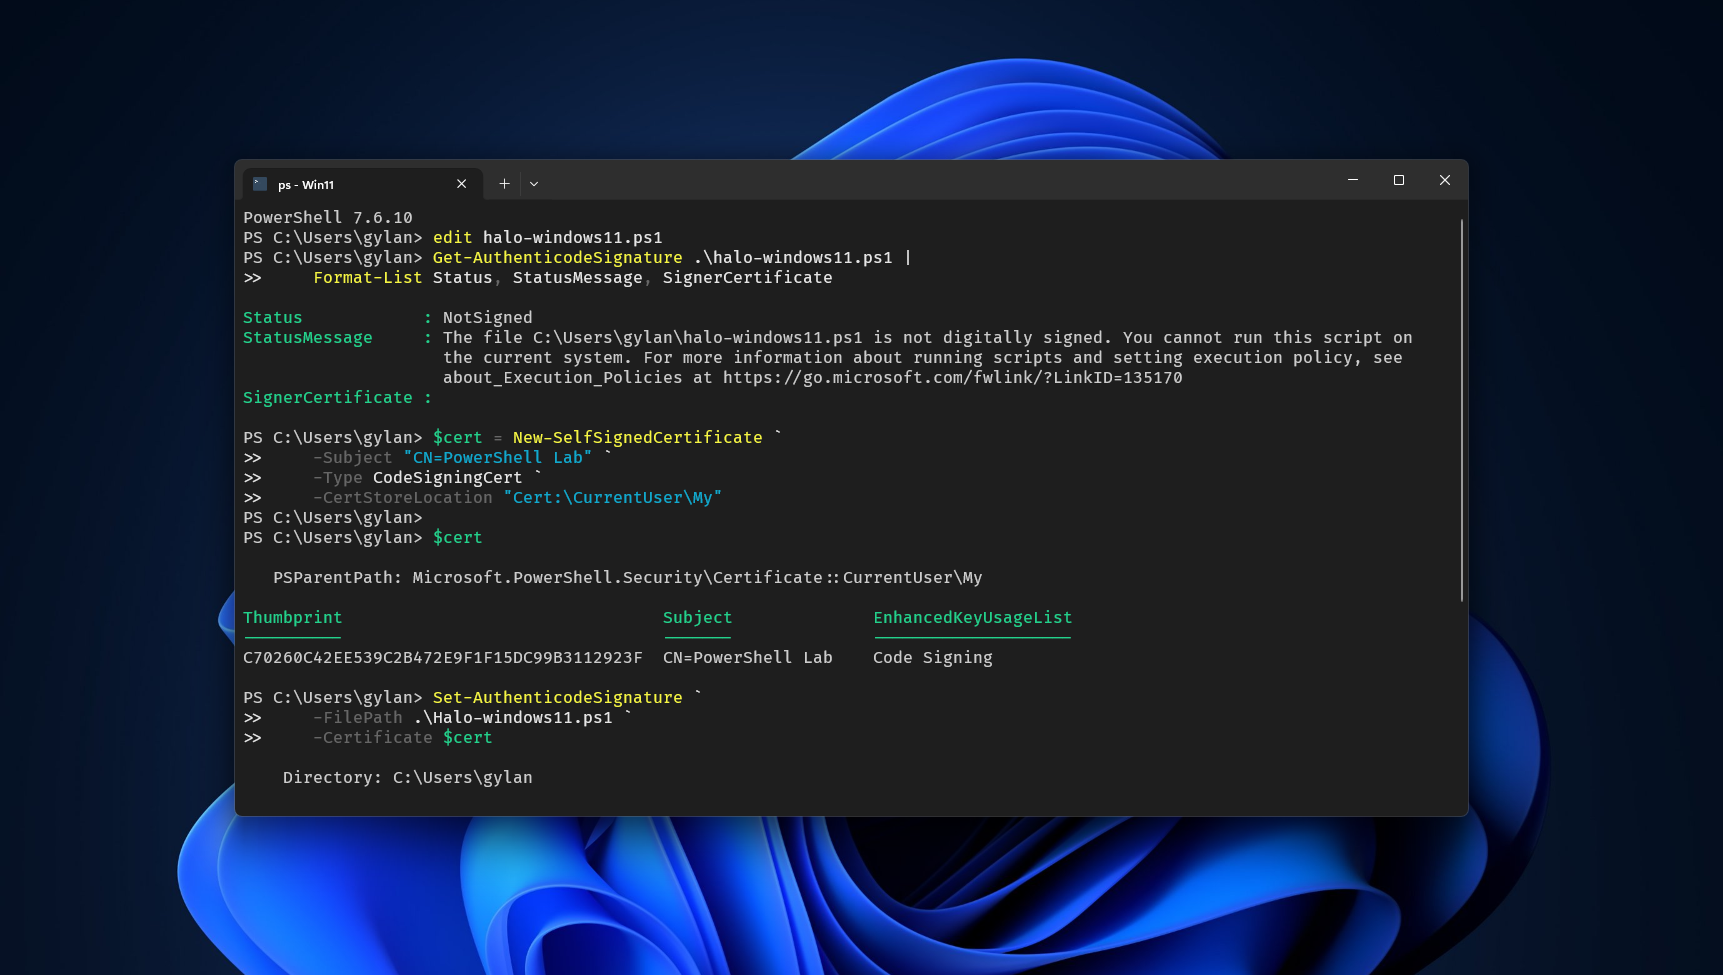
Nah Administrator biasanya menggunakan Set-AuthenticodeSignature untuk memberikan tanda tangan digital pada file skrip, sementara itu, Get-AuthenticodeSignature digunakan untuk memeriksa status tanda tangan tersebut.
Namun melalui perubahan pada KB5132061 proses pengesahan teks dibuat menjadi lebih ketat, sebagai contoh, ketika pengurus menjalankan perintah berikut:
Get-AuthenticodeSignature .\script-lama.ps1Skrip nan sebelumnya sukses diverifikasi sekarang bisa menghasilkan status:
Status : NotSigned
Padahal, skrip tersebut sebenarnya pernah ditandatangani menggunakan sertifikat digital, nah perihal serupa juga bisa terjadi ketika pengurus mencoba menandatangani ulang file bermasalah menggunakan Set-AuthenticodeSignature. Proses tersebut dapat menghasilkan error lantaran Windows menemukan encoding teks nan tidak valid.
Jadi, jangan langsung berasumsi bahwa sertifikat digital sudah kedaluwarsa alias file skrip telah dimodifikasi pihak lain, lantaran encoding file juga perlu diperiksa.
Apa Itu Malformed UTF-8 dan Kenapa Bisa Menjadi Masalah?
Nah UTF-8 merupakan salah satu format encoding karakter nan paling banyak digunakan untuk menyimpan teks, termasuk file skrip dan konfigurasi. Dalam kondisi normal, setiap karakter direpresentasikan menggunakan rangkaian byte nan mengikuti patokan UTF-8.
Namun, file bisa saja mempunyai rangkaian byte nan tidak sesuai dengan patokan tersebut. Kondisi inilah nan disebut malformed UTF-8, dimana masalah seperti ini dapat muncul dari proses penyimpanan alias konversi file nan tidak konsisten, penggunaan penyunting tertentu, maupun skrip lama nan dibuat dengan metode encoding berbeda.
Sebelumnya, Windows tetap mempunyai toleransi terhadap beberapa karakter nan tidak sah ketika melakukan decoding, namun sekarang toleransi tersebut diperketat untuk memastikan proses pengesahan tanda tangan digital tidak menerima representasi teks nan bermasalah.
Dari sisi keamanan, langkah ini jelas masuk kal, lantaran pengesahan encoding nan konsisten membantu mencegah perbedaan interpretasi terhadap isi skrip ketika diproses oleh sistem nan berbeda.
Namun, konsekuensinya adalah skrip lama nan tidak memenuhi patokan encoding tersebut bisa mengalami kegagalan verifikasi.
Microsoft Menyediakan PowerShell Repair Tool
Kabar baiknya, Microsoft tidak hanya menjelaskan masalah ini, tetapi juga menyediakan perangkat perbaikan unik untuk membantu pengurus menangani skrip nan terdampak.
Melalui PowerShell Repair Tool, pengguna dapat memindai sejumlah file skrip untuk menemukan potensi masalah encoding, selain itu tool tersebut juga dapat mencoba memperbaiki file nan bermasalah sembari mempertahankan tanda tangan digital nan sudah ada.
Tapi ada satu perihal nan perlu diperhatikan, tool ini tidak langsung menimpa file asli, dengan begitu, pengurus tetap mempunyai salinan awal andaikan proses perbaikan tidak melangkah sesuai harapan.
Meski begitu, Microsoft mengingatkan bahwa tidak semua skrip dapat diperbaiki secara otomatis, dan untuk skrip nan tidak sukses diperbaiki, Microsoft menyarankan pengurus menyimpan ulang file menggunakan encoding UTF-8 nan sah dengan Byte Order Mark (BOM), meninjau kembali isi skrip, kemudian melakukan penandatanganan ulang.
Nah untuk lebih jelasnya sih Anda bisa pelajari dan download toolnya dari link PowerShell SIP Repair Tool dan Panduan Canonical Repair.
Apakah Hanya Windows 11 nan Terdampak?
Jawabannya tidak sepenuhnya guys, lantaran meskipun memang pembahasan kali ini datang dari pembaruan KB5132061 untuk Windows 11, pedoman Microsoft juga mencakup beberapa sistem operasi lain, misalkan saja Windows 10 Enterprise LTSC 2021, Windows Server 2025 dan Beberapa jenis Windows Server lainnya nan tercakup dalam pengarsipan Microsoft.
Artinya, pengurus nan mengelola lingkungan Windows Server juga perlu memperhatikan perubahan ini, terutama jika mempunyai banyak skrip PowerShell nan digunakan untuk otomatisasi operasional.
Bagi pengurus nan mendapati skrip otomatisasi tiba-tiba kandas melangkah setelah memasang pembaruan November 2026, ada beberapa langkah nan sebaiknya dilakukan sebelum menonaktifkan kebijakan keamanan ini.
- Periksa status tanda tangan menggunakan Get-AuthenticodeSignature.
- Pastikan file skrip tidak mempunyai masalah encoding, khususnya malformed UTF-8.
- Buat salinan persediaan sebelum melakukan perbaikan.
- Gunakan PowerShell Repair Tool dari Microsoft untuk memindai dan memperbaiki file nan terdampak.
- Jika perbaikan otomatis tidak berhasil, simpan ulang skrip menggunakan UTF-8 dengan BOM, tinjau isinya, kemudian tanda tangani ulang.
Hindari langsung menonaktifkan kebijakan eksekusi alias sistem pengesahan tanda tangan hanya agar skrip kembali berjalan, lantaran langkah tersebut bisa mengurangi perlindungan nan justru mau diperkuat Microsoft melalui pembaruan ini.
Kesimpulannya
KB5132061 bukan sekadar pembaruan keamanan Windows 11 biasa, dimana Microsoft juga memperketat pengesahan encoding dalam proses penandatanganan dan verifikasi skrip PowerShell.
Bagi pengguna rumahan, perubahan ini mungkin tidak terlalu terasa, namun bagi administrator, tim IT, dan pengguna nan mempunyai banyak skrip otomatisasi, dampaknya patut diperhatikan.
Nah menariknya, kasus ini juga memperlihatkan bahwa peningkatan keamanan terkadang mempunyai akibat terhadap kompatibilitas sistem lama, dimana skrip nan selama bertahun-tahun melangkah normal belum tentu bakal terus diterima setelah sistem pengesahan diperketat.
Bagaimana menurutmu? komen dibawah guys.
Catatan Penulis : WinPoin sepenuhnya berjuntai pada iklan untuk tetap hidup dan menyajikan konten teknologi berbobot secara cuma-cuma — jadi jika Anda menikmati tulisan dan pedoman di situs ini, minta whitelist laman ini di AdBlock Anda sebagai corak support agar kami bisa terus berkembang dan berbagi insight untuk pengguna Indonesia. Kamu juga bisa mendukung kami secara langsung melalui support di Saweria. Terima kasih.
Written by
Gylang Satria
Tech writer nan sehari‑hari berkutat dengan Windows 11, Linux, dan Samsung S24. Punya pertanyaan alias butuh diskusi? Tag @gylang_satria di Disqus. Untuk kolaborasi, email saja ke [email protected]
Post navigation
Previous Post


 English (US) ·
 Indonesian (ID) ·